Failles php 2026 : votre site peut-il tomber en un clic ? l’urgence qui change tout
Une question qui pourrait tout faire basculer en 2026
Et si une simple mise à jour négligée pouvait faire s’écrouler votre présence en ligne en un clic ? Deux failles critiques dans le langage PHP, pilier invisible du Web, exposent des millions de sites à des risques sans précédent. Sans correctifs immédiats, l’étincelle suffit pour déclencher un incendie numérique.
L’alerte qui a paralysé le Web : une faille aux multiples visages
Le 21 octobre 2026, le ciel numérique s’est assombri avec l’annonce de deux vulnérabilités critiques – CVE-2026-109618 et CVE-2026-109619 – cotées à 9,2/10 sur l’échelle CVSS v4.0. Ces failles, regroupées sous le nom de « PHP2Shell », menacent le cœur même du langage PHP, utilisé par 70 % des sites dont le langage côté serveur est connu. Contrairement aux idées reçues, ce n’est pas une panne générale d’Internet, mais une menace sourde : des serveurs mal protégés pourraient tomber comme des dominos sous les assauts des pirates.
Plusieurs sites institutionnels ont d’ailleurs été temporairement rendus inaccessibles par précaution, le temps d’appliquer les correctifs. L’enjeu dépasse le monde technique : derrière ces lignes de code se joue la sécurité de millions d’utilisateurs, de données personnelles et d’activités économiques en ligne.
PHP : l’ossature invisible du Web moderne
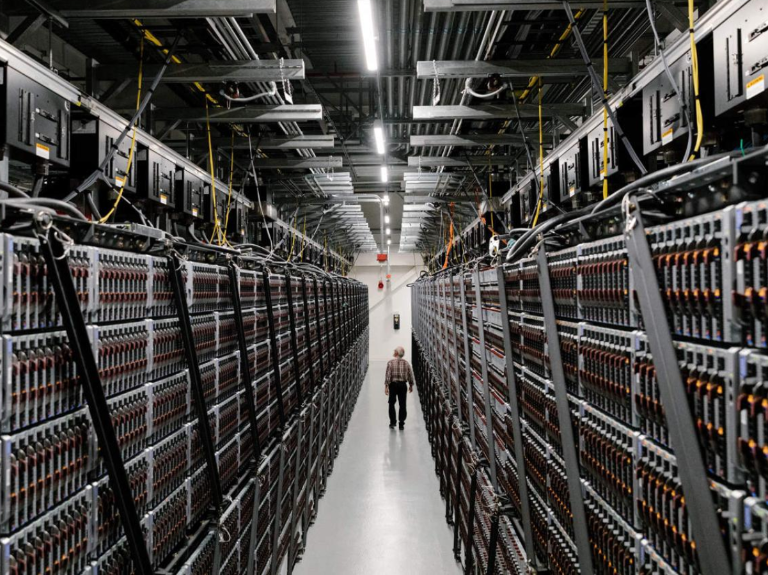
PHP n’est pas un simple langage de programmation : c’est l’épine dorsale de l’économie numérique. Il alimente WordPress, les sites marchands, les forums, les applications professionnelles et bien plus encore. Son rôle ? Générer des pages dynamiques, gérer les connexions utilisateurs et échanger avec les bases de données. Une faille dans PHP n’affecte pas un seul site : elle peut compromettre des infrastructures entières, indépendamment de l’entreprise qui les exploite.
Pire encore, ces vulnérabilités permettent une exploitation à distance sans authentification préalable. En d’autres termes, un pirate pourrait prendre le contrôle d’un serveur vulnérable comme s’il en avait la clé, et ce, sans même avoir besoin de se connecter.
Comment ces failles ouvrent les portes aux hackers ?
La première faille, CVE-2026-109618, exploite un dysfonctionnement lié à la gestion de la mémoire lorsque PHP manque de ressources. Résultat ? Une corruption de mémoire qui peut être exploitée pour exécuter du code malveillant. La seconde, CVE-2026-109619, repose sur un état interne persistant après la libération de la mémoire, permettant à un attaquant d’accéder à des données obsolètes ou corrompues.
Les conséquences ? Vol de données, installation de logiciels espions, détournement de services ou même utilisation du serveur compromis comme tremplin pour attaquer d’autres systèmes. Les autorités de cybersécurité appellent à une réaction immédiate : identifier les serveurs vulnérables et appliquer les correctifs sans délai.
Course contre la montre : les correctifs existent, mais le temps joue contre nous
Le projet PHP a publié des versions corrigées dès le 21 octobre : PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Pourtant, leur déploiement n’est pas une formalité. Certaines organisations gèrent des infrastructures complexes, avec des applications anciennes ou des logiciels incompatibles avec les nouvelles versions. Pour celles utilisant PHP 8.1 ou antérieur, le risque est encore plus élevé : ces branches ne bénéficient plus de mises à jour officielles, laissant les responsables IT face à un dilemme cornélien.
Les pare-feu applicatifs peuvent offrir une protection temporaire, mais ils ne suffisent pas. Une seule solution viable : installer les versions corrigées. Le projet PHP précise d’ailleurs qu’aucune mesure de contournement ne constitue une alternative valable. La vigilance doit être absolue.
Et pour les internautes ? La menace est bien réelle
Vous n’utilisez pas PHP directement ? Cela ne vous protège pas pour autant. Un site marchand piraté, une plateforme bancaire vulnérable ou un serveur compromis peuvent exposer vos données personnelles, vos coordonnées bancaires ou vos identifiants. Même si aucune exploitation généralisée n’a été confirmée au moment des alertes, la menace plane.
Côté utilisateur, quelques réflexes simples peuvent faire la différence :
- Mettre à jour régulièrement ses appareils, navigateurs et applications.
- Activer l’authentification multifacteur sur les comptes sensibles (banque, messagerie, etc.).
- Rester méfiant face aux messages ou liens suspects, surtout s’ils incitent à installer un prétendu correctif.
- Utiliser un gestionnaire de mots de passe pour éviter les réutilisations de credentials.
- Surveiller ses relevés bancaires et signaler toute activité inhabituelle.
Les propriétaires de sites : une responsabilité qui pèse lourd
Pour les administrateurs de sites, l’urgence est double : vérifier la version de PHP installée, appliquer les correctifs, et inspecter les journaux de connexion à la recherche d’anomalies. Une simple mise à jour ne garantit pas une sécurité totale : une investigation complémentaire peut s’avérer nécessaire en cas de suspicion de compromission.
La cybersécurité n’est plus une option, mais une obligation. Dans un monde où les services essentiels reposent sur des logiciels interconnectés, une faille technique peut rapidement se transformer en crise économique, sociale et même démocratique.
L’intelligence artificielle : alliée ou ennemie dans la lutte contre les failles ?
Ironie du sort : l’IA a joué un rôle clé dans la détection de ces vulnérabilités. Les équipes de recherche ont utilisé ses algorithmes pour analyser rapidement le code PHP et identifier les failles. Une avancée majeure pour la cybersécurité, mais qui rappelle aussi que les mêmes outils peuvent être détournés pour accélérer l’exploitation des failles par des acteurs malveillants.
Cette affaire illustre une réalité implacable : la sécurité du Web dépend de sa capacité à évoluer plus vite que les menaces. Pour les entreprises, cela signifie des mises à jour permanentes, des systèmes surveillés en temps réel et des plans d’intervention prêts à être déployés. Pour les citoyens, c’est une invitation à une vigilance accrue, sans céder à la panique.
Conclusion : l’urgence d’agir aujourd’hui pour éviter les catastrophes de demain
Deux failles, deux risques critiques, et une question lancinante : votre site ou celui que vous fréquentez est-il protégé ? La réponse dépend de l’action immédiate. Chaque journée sans correctif est une fenêtre ouverte aux pirates. Le Web ne s’effondrera pas, mais des pans entiers de l’économie numérique pourraient subir des dommages irréparables.
La leçon est claire : dans un monde numérique de plus en plus interconnecté, la sécurité n’est pas une option, mais une nécessité vitale. Agir aujourd’hui, c’est éviter les drames de demain.